elektronik-news.com
02
'26
Written on Modified on
Fortinet führt FortiLink SASE für die Microbranch-Sicherheit ein
Der cloudbasierte Dienst sichert lokale Netzwerke und IoT-Geräte ohne dedizierte On-Premise-Firewall über eine zentrale Konsole ab.
www.fortinet.com
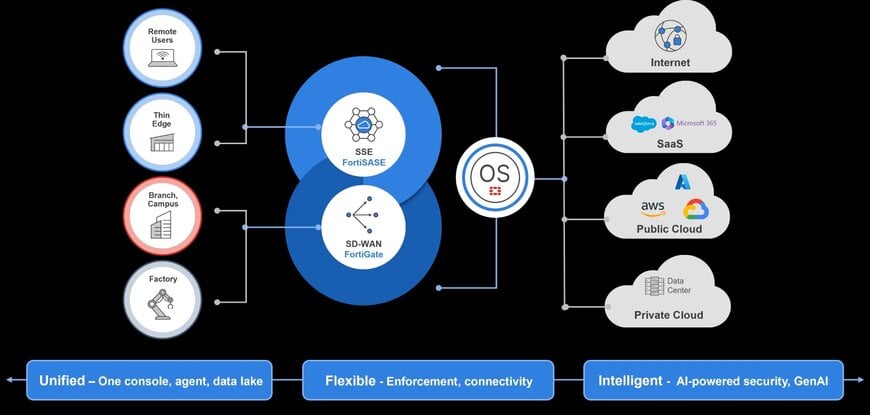
Fortinet hat den FortiLink SASE Service vorgestellt, eine neue Lösung zur Vereinfachung der Cybersicherheit für kleine Niederlassungen, entfernte Einrichtungen und temporäre Standorte (sogenannte Microbranches). Der Dienst ermöglicht es Unternehmen, ihre kabelgebundenen und drahtlosen lokalen Netzwerke direkt an die cloudbasierte FortiSASE-Architektur anzubinden. Dadurch können verteilte Außenstellen effektiv geschützt und über eine einzige zentrale Konsole verwaltet werden, ohne dass eine dedizierte On-Premise-Firewall (wie eine physische FortiGate-Appliance) vor Ort installiert werden muss.
Schutz für IoT-Geräte und agentenlose Netzwerke
In kleinen Niederlassungen müssen IT-Teams häufig eine heterogene Mischung aus Mitarbeiter-Laptops und sogenannten "Headless"-Geräten wie Druckern, Überwachungskameras und IoT-Sensoren absichern. Auf vielen dieser Systeme lassen sich herkömmliche Endpoint-Security-Agenten (wie FortiClient) nicht ausführen. Der FortiLink SASE Service löst dieses Problem, indem er unterstützte WLAN-Access-Points und Ethernet-Switches von Fortinet direkt mit der Cloud verbindet. So wird die Prüfung des Datenverkehrs und die Durchsetzung von Sicherheitsrichtlinien für das gesamte lokale Netzwerk zentralisiert. Dieser agentenlose Ansatz reduziert die betriebliche Komplexität und die Hardwarekosten an den Netzwerkrandbereichen (Thin Edge) erheblich.
Zusätzlicher Kontext: SASE-Architektur und agentenlose IoT-Sicherheit
Dieser Abschnitt beschreibt Netzwerktopologien und Cybersicherheitsprinzipien, die nicht in der ursprünglichen Pressemitteilung enthalten sind.
In traditionellen Unternehmensnetzwerken (Hub-and-Spoke-Modell) wurde der gesamte Datenverkehr von Außenstellen über teure Leitungen an ein zentrales Rechenzentrum zur Sicherheitsprüfung (Deep Packet Inspection) geleitet. Mit dem Aufstieg von Cloud-Anwendungen führte dies zu massiven Latenzproblemen ("Trombone-Effekt"). Die Secure Access Service Edge (SASE)-Architektur verlagert diese Sicherheitsfunktionen (wie Secure Web Gateway, Cloud Access Security Broker und Firewall-as-a-Service) stattdessen direkt in die Cloud, nah an den Nutzer. Die besondere technische Herausforderung in Kleinstniederlassungen ist jedoch die Absicherung von IoT-Geräten (Internet of Things), die weder über ein Betriebssystem für Endpoint-Agenten verfügen, noch den Einsatz einer lokalen Next-Generation Firewall (NGFW) rechtfertigen. Indem der FortiLink SASE Service einen sicheren IPsec- oder GRE-Tunnel direkt vom lokalen Netzwerk-Switch oder WLAN-Access-Point in die SASE-Cloud aufbaut, wird der gesamte Datenverkehr auf Netzwerkebene abgefangen und cloudbasiert gefiltert. Dies ermöglicht eine strikte Netzwerksegmentierung und die Durchsetzung von Zero-Trust-Richtlinien für unmanaged Devices, ohne dass die lokale Hardware-Infrastruktur erweitert werden muss.
Bearbeitet von einem Industrie-Journalisten, Lekshman Ramdas, mit KI-Unterstützung.
www.fortinet.com
Fordern Sie weitere Informationen an…
